Ledger раскрыл кражу seed-фраз через шпионский модуль в кошельках
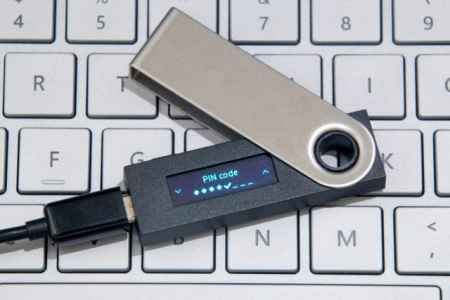
Ledger, французский производитель аппаратных криптокошельков, объяснил, как воровали деньги с устройств, проданных через малазийского реселлера CryptoBilis. Внутрь кошельков еще до продажи встроили шпионский модуль. Он считывал с экрана секретную фразу восстановления и отправлял ее мошенникам по мобильной сети.
Все подтвержденные потери связаны только с этим продавцом. Но один из пользователей заявил, что нашел такие же модули в двух кошельках из магазинов MediaMarkt в Европе.
Как обнаружили проблему
Аппаратный кошелек хранит криптовалюту вне интернета. Доступ к ней дает фраза из 24 слов, которую устройство показывает один раз при настройке.
9 октября появились первые сообщения о кражах с новых кошельков Ledger. Один из покупателей лишился 80 биткоинов через несколько дней после настройки.
10 октября Ledger подтвердила, что у пострадавшего нашли кошелек с чужим модулем внутри.
11 октября компания уточнила, что все подтвержденные случаи связаны с магазином CryptoBilis.
13 октября лаборатория безопасности Ledger Donjon опубликовала анализ модуля.
Ончейн-аналитики оценивают потери почти в $90 млн. Ledger не подтверждает ни число пострадавших, ни сумму. CryptoBilis прекратила продажи на время расследования.
Как работала закладка
В практике по безопасности такой модуль называют аппаратной закладкой. Она работала так:
модуль находился под корпусом и считывал то, что выводилось на экран;
когда кошелек показывал 24 слова восстановления, микроконтроллер их расшифровывал;
данные уходили мошенникам через встроенную сим-карту eSIM.
Закладка не трогала защищенный чип и операционную систему Ledger. Сам кошелек работал штатно, утечка происходила в момент показа фразы.
Сообщения о зараженных кошельках в Европе
Пользователь X под ником Johannes заявил, что купил два кошелька Ledger в разных магазинах MediaMarkt и в обоих нашел одинаковые модификации с LTE-модулем. По его данным, партия поступила от дистрибьютора Aqipa GmbH, который работает по всей Европе. Он призвал Ledger отозвать продукцию.
Ledger проверяет сообщения из других регионов, но пока не подтвердила ни одного случая за пределами CryptoBilis.
Что делать владельцам Ledger
Если кошелек куплен у CryptoBilis:
не настраивать устройство, если оно еще не включалось;
если уже настроено, срочно перевести активы на новый кошелек с новой фразой;
не вводить фразу восстановления на этом устройстве.
Если средства украдены, нужно написать в поддержку Ledger и подать заявление в полицию. Вскрывать кошелек без согласования с правоохранителями не стоит.
Остальным владельцам Ledger советует покупать устройства только у официальных продавцов и помнить, что компания никогда не запрашивает 24 слова.
Другие атаки на кошельки в 2026 году
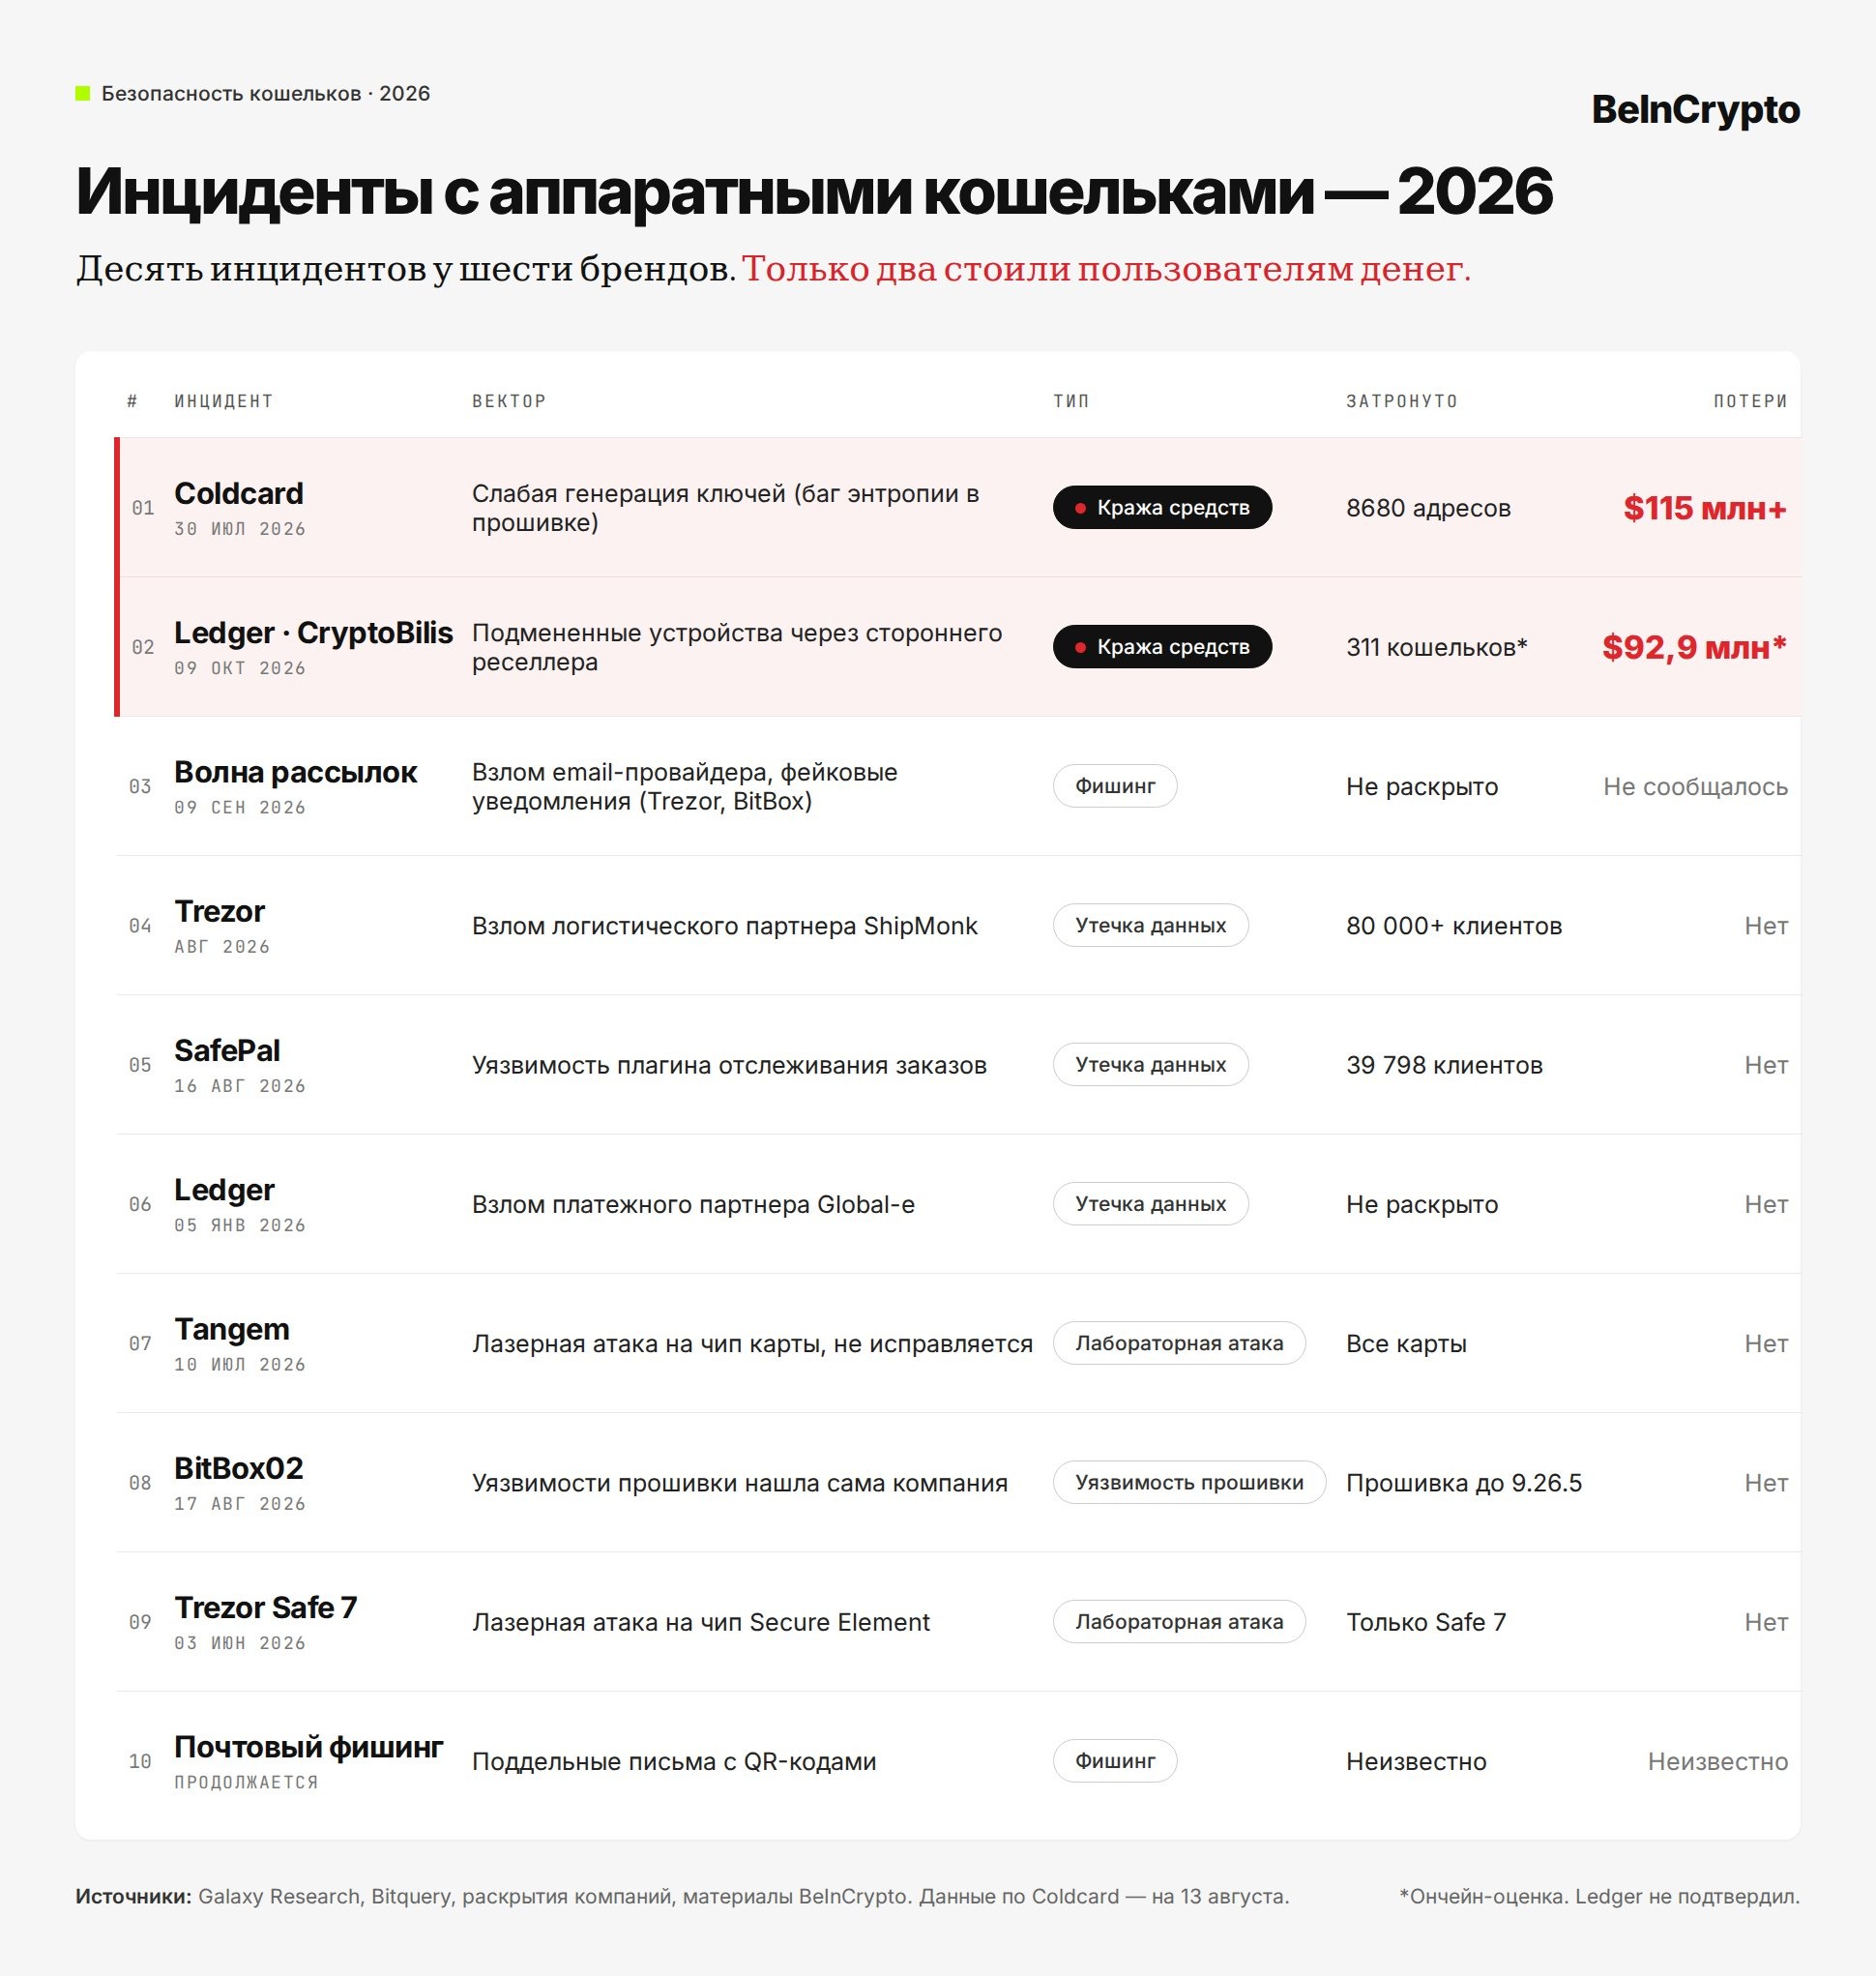
Случай с Ledger стал шестым инцидентом за год. Деньги пользователи потеряли только в двух из них.
Coldcard потерял свыше $115 млн из-за слабой генерации ключей.
Trezor и Tangem подверглись лазерным атакам со стороны исследователей Ledger, средства не пострадали.
BitBox устранила уязвимости в прошивке без потерь.
У партнера Trezor и SafePal утекли данные десятков тысяч покупателей.
Производители советуют покупать устройства только у официальных продавцов, обновлять ПО и вводить слова восстановления только на самом устройстве.
Источник: cryptocurrency.tech
 Ledger выпустили новый криптокошелек...
 Кошельки Ledger теперь поддерживают аккаунты...
 Ledger откладывает спорное обновление...
 Производитель криптокошельков Ledger начал...